Quem sou eu

Minha foto
Dicas de Segurança da Informação
Mostrando postagens com marcador Segurança. Mostrar todas as postagens

terça-feira, 13 de agosto de 2013

Gráfico da Bitdefender demonstra Perigos da Rede

Segundo a Bitdefender, a cada 15 segundos, um brasileiro é vítima de fraudes com documentos roubados ou informações furtadas na rede. Mais de 28 bilhões de pessoas foram prejudicadas por cibercrimes, o que custou perto de R$ 16 bilhões ao país em 2012.

As maneiras mais comuns disso acontecer é através do phishing (conversas ou mensagens falsas com links fraudulentos), spam (mensagens enviadas sem o consentimento do usuário) e Malwares (softwares maliciosos instalados sem permissão do usuário, como vírus).

Segundo o infográfico da Bitdefender, as redes sociais são os lugares onde mais se compartilham links maliciosos que, quando clicados, podem levar à instalação de programas nocivos no PC. Pornografia e banners de publicidade, vem em seguida no ranking.

Crique para Expandir a Imagem
Gráfico Bitdefender


Fonte: http://www.techtudo.com.br/noticias/noticia/2013/08/conheca-os-crimes-virtuais-mais-comuns-em-redes-sociais-e-proteja-se.html


quinta-feira, 8 de agosto de 2013

Como evitar golpes de Engenharia Social na Internet?


Os golpes praticados pela Internet podem, em sua grande maioria, ser evitados com alguns cuidados no acesso e navegação. Para auxiliá-lo, recomendamos algumas dicas importantes que você deve observar ao acessar a Internet, principalmente ao usar o Internet Banking.

Confira algumas dicas:

  • Nunca acesse sua conta por meio de links contidos em e-mails. Sempre digite o endereço do site em seu navegador. E-mails de procedência desconhecida e duvidosa podem conter links que o direcionem para páginas fraudulentas.
  • Mantenha sempre o seu antivírus ativo e atualizado. Além do antivírus, é importante que você instale um firewall, pois eles podem bloquear o recebimento de cavalos de tróia (trojan horse) em seu computador. Existem versões gratuitas no mercado, mas verifique sua procedência e certifique-se de que o fabricante é confiável.
  • Ao receber mensagens com anexos, não abra os arquivos ou execute programas sem antes passar por um programa antivírus. Na dúvida sobre a veracidade da mensagem recebida, não abra.
  • Desconfie das mensagens de correio eletrônico onde você não conhece o remetente. Leia atentamente a mensagem. Geralmente, e-mails falsos contêm diversos erros gramaticais e de ortografia.
  • Bancos, não envia e-mails sem sua expressa autorização, como também não solicita dados pessoais por meio eletrônico ou por telefonema.
  • Se você receber algum e-mail, supostamente em nome do seu Banco, solicitando o download de algum arquivo anexo ou contendo links, exclua a mensagem. Não é política do seu Banco disponibilizar por e-mail arquivos ou programas sob alegação de tornar o seu acesso ao Internet Banking mais seguro. Todos os procedimentos de segurança estão disponíveis apenas no site oficial do seu Banco.
  • Desconfie de e-mails com ofertas extraordinárias que circulam pela Internet.
  • Cuidado com downloads, especialmente os arquivos com extensões ".exe", ".zip" e ".scr".
  • Crie senhas difíceis de serem descobertas.
  • Proceda a atualizações periódicas de segurança do sistema operacional de seu computador.
  • Evite acessar sua conta de computadores de uso público, como por exemplo, cibercafés, pois são alvos mais fáceis para ações fraudulentas na Internet.

Nota: As regras valem para todos os bancos, nenhum banco envia algo por e-mail sem que o cliente tenha solicitado. Se todos seguissem estas dicas, principalmente as de atualização de segurança do sistema operacional do computador, teríamos um número reduzido de crimes eletrônicos. 

Namoro iniciado no Facebook termina em morte em Belo Horizonte


Um namoro que começou pela internet terminou em morte na noite dessa segunda-feira (24), em Belo Horizonte. Um homem natural do Rio de Janeiro furtou uma moradora da capital minera, que conheceu por meio do Facebook. No entanto, o carioca, Welton Souza Dias, de 31 anos, morreu ao tentar fugir pelo rio Arrudas e cair após cometer o crime.

De acordo com o sargento Osmar Lorenço da 6ª Companhia do 1º Batalhão da Polícia Militar, a companheira virtual da vítima alegou que conversava com o carioca pela internet há dois anos e resolveu convidá-lo para passar uma temporada de três dias na casa dela, no bairro Concórdia, na região nordeste de Belo Horizonte. Porém, na noite dessa segunda, o visitante aproveitou que a dona da residência saiu e furtou um tablet e R$ 1.600 dela.

Ao voltar para o imóvel, a mulher, de 36 anos, achou estranho que Welton Souza havia saído da residência e ainda deixado a televisão ligada. Desconfiada, ela foi até o seu guarda-roupa e deu a falta dos R$ 1600 e do tablet, que havia sido deixado em cima da mesa da sala.

Indignada com o fato de ter sido enganada, a mulher pediu ajuda para os filhos, que localizaram o visante na avenida do Contorno, no centro da capital mineira, bem perto da rodoviária. Entretanto, assim que notou que estava sendo seguido, o carioca tentou pular uma das vigas do rio Arrudas, mas desequilibrou, caiu e morreu na hora.


A retirada do corpo de Welton Souza foi feita por uma equipe do Corpo de Bombeiros.

Após o trabalho da perícia, os R$ 1.600 furtados foram recuperados e o corpo do visitante encaminhado ao Instituto Médico-Legal de Belo Horizonte.

A companheira virtual da vítima e os filhos dela foram encaminhados à Delegacia de Polícia Civil, onde prestaram depoimento e, em seguida, foram liberados.


Comentário: Impressionante a capacidade de uma pessoa colocar outra um ser que conhece apenas via internet (por mais que seja por dois anos) para dentro de casa e passar um final de semana ainda por sima. Por sorte, foi apenas um Tablet e R$1.600,00 que foram recuperados, mas quem garante que não poderia ser um psicopata que pudesse fazer algo bem pior? 

E você o que acha? Comente também...

quinta-feira, 17 de novembro de 2011

Golpe na internet promete códigos grátis da rede Xbox Live

Pesquisadores da empresa de segurança GFI compartilharam imagens de um golpe na internet que promete ao internauta um gerador gratuito de códigos para a Xbox Live. Os links que iniciam a fraude se encontram no YouTube.
O golpe faz com que o internauta baixe um gerador de códigos. A ferramenta diz conseguir gerar códigos para pontos ou para assinaturas anuais da Xbox Live, mas ela na verdade não funciona.
No rodapé da janela do software, uma mensagem pede que o internauta “atualize” o programa porque a fórmula usada para gerar as chaves está desatualizada. O software nem sequer usa uma fórmula – os códigos estão pré-registrados e se repetem.
Gerador de códigos para Xbox Live tem link que leva internauta para página falsa. (Foto: Reprodução / GFI)

Caso o internauta clique no link fornecido, a página que abre está em um endereço “.tk” e tinha apenas um questionário. Esses questionários normalmente pagam quem referiu o internauta ao questionário, caso ele seja preenchido.
“É possível que o golpista tenha tentado primeiro ganhar a confiança do usuário com o programa, e então direcioná-lo para uma página web e pedir pelos dados de login e senha”, teoriza o especialista Chris Boyd, da GFI. O uso de um site aparentemente inofensivo seria uma maneira de evitar que o golpe fosse descoberto.

Segundo a empresa, os sites já estão off-line.

Fonte:http://www.linhadefensiva.org/2011/10/golpe-na-internet-promete-codigos-gratis-do-xbox-live/

terça-feira, 25 de outubro de 2011

Honeypots fisgam hackers e monitoram técnicas de ataque na web

Angelo Dell'Aera (d) e Christian Seifert fornecem treinamento para ameaças on-line e honeypots (Foto: Cedric Blancher/CC/BY-SA-NC)
Criminosos virtuais costumam varrer a internet procurando computadores vulneráveis, sem ter alvos específicos para atacar. Aproveitando-se disso, especialistas em segurança criam os “honeypots” (pote de mel) – sistemas que se mostram vulneráveis, atraindo invasores que, quando conectados ao sistema, serão monitorados. Com isso, técnicas, vulnerabilidades e ferramentas são obtidas para análise e proteção dos sistemas.
Para quem está no ataque, o computador invadido parece idêntico a um sistema de verdade. O ambiente inteiro é “emulado” – semelhante a um ambiente virtual, em que comandos dados ao sistema parecem ter resultado, mas na verdade são uma forma de “matrix” para o criminoso, que pensa estar conseguindo acesso em um sistema propositalmente vulnerável.
“Um honeypot existe somente para ser invadido”, explica Christian Seifert, diretor-executivo do Honeynet Project. O Honeynet Project é um esforço de vários especialistas para criar novas ferramentas de honeypots e gerar conhecimento a partir dos dados coletados, bem como educar profissionais da área a respeito de conteúdos relacionados a análise de ataques. “Muita energia e recursos são necessários para analisar os dados coletados”, afirma Seifert.
Um exemplo de honeypot poderia ser um site de internet que possui uma falha de segurança intencional. Quando ele for invadido, o invasor entra nesse ambiente falso em que todas as ferramentas, comandos e dados serão retidos, ao mesmo tempo em que outros recursos – um deles chamado de “Honeywall” – impedem que novos ataques tenham sido feitos a partir do honeypot.
Para Seifert, honeypots tem usos em pesquisa e em organizações, servindo como um “sensor de alerta inicial”.
Honeypots brasileira
O Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil (CERT.br) opera uma rede de honeypots chamada de “Projeto Honeypots Distribuídos”. O projeto tem um site que fornece algumas informações sobre a rede que foi iniciada em 2001 e, a partir de 2003, com o uso da ferramenta conhecida como Honeyd – mais segura que a forma utilizada anteriormente –, passou a ser expandida para parceiros.
Ainda em sua infância, em 2002, a rede conseguiu capturar o código fonte da segunda versão do vírus Slapper que estava se espalhando na internet. Mais recentemente, o CERT.br desenvolveu recursos que permitiram detectar tentativas de ataques a serviços conhecido como SIP, que dão acesso à chamadas telefônicas via internet (VoIP).
A rede começou no Instituto Nacional de Pesquisas Espaciais (INPE), montada por Cristine Hoepers e Klaus Steding-Jessen, ambos do CERT.br.
“Conseguimos detectar varreduras e ataques automatizados, tendências de mudanças nesses ataques, assinaturas de novos ataques, máquinas comprometidas ou com problemas de configuração e alguns códigos maliciosos”, afirma Hoepers. De acordo com ela, as informações obtidas são compartilhadas em diferentes níveis de detalhamento para cada usuário e organização que possam precisar desses dados, bem como alvos de ataques.
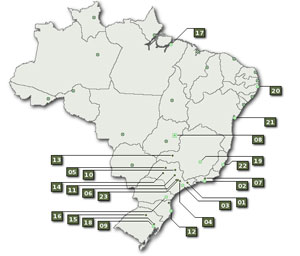
Mapa localiza onde estão iscas para hackers no Brasil (Foto: Reprodução/CERT.br)
Alguns informações são públicas e acessíveis no site do projeto.
Cuidados especiais
Embora uma honeypot precise ser invadida para ser útil, isso é mais complicado do que parece. “Simplesmente ligar uma máquina vulnerável à internet não é instalar um honeypot, é ser irresponsável”, afirma a analista de segurança Cristine Hoepers, do CERT.br.
Existem honeypots de alta interatividade e baixa interatividade. A honeypot de alta interatividade é um sistema completo, real e intencionalmente desprotegido. A diferença são ferramentas de registro adicionadas e um recurso de segurança que impede o invasor de conseguir “sair” do honeypot. “Todo o tráfego pode entrar, mas só pode sair tráfego benigno -- todo o tráfego malicioso deve ser impedido de chegar à internet”, explica a analista.
Já o honeypot de baixa interatividade – como está sendo usado pelo CERT.br no Brasil – não é um sistema completo, e sim um software que “emula” um sistema, inclusive todo o processo de invasão. O criminoso está invadindo, portanto, um sistema que não existe de fato, dando mais segura e resultados semelhantes. Nesses casos, o servidor real precisa ser protegido.
Embora riscos não sejam nulos, Hoepers revela que, em oito anos, nenhum dos computadores com honeypots do projeto brasileiro foram realmente comprometidos.
Honeypots – agora em celulares
Desde 2004, ataques que tiram proveito de falhas em softwares do internauta, como navegadores de internet, passaram a ser bastante comuns. Christian Seifert, do Honeynet Project, afirma que um novo tipo de honeypot precisou ser desenvolvida para estudar esses ataques.
Agora, a nova fronteira são os telefones móveis – e já existem ferramentas criadas pelo Honeynet para estudar as novas ameaças desenvolvidas para o aparelho. Em breve, talvez, especialistas estarão carregando honeypots no bolso

Fonte: http://g1.globo.com/tecnologia/noticia/2011/10/honeypots-fisgam-hackers-e-monitoram-tecnicas-de-ataque-na-web.html

segunda-feira, 24 de outubro de 2011

Facebook é acusado de criar perfis fantasmas - INFO Online

O Facebook está sendo acusado de incentivar usuários a entregarem informações sobre seus contatos ainda não membros da rede e criar “perfis fantasmas” – verdadeiros arquivos contendo dados sobre eles.
A acusação faz parte de uma queixa aberta pelo Irish Data Protection Commissioner (IDC), a entidade de proteção de dados da Irlanda.


Em um documento divulgado primeiramente em uma reportagem da rede americana Fox News, a entidade alega que mecanismos como sincronizar a agenda e os contatos de e-mail ou enviar convites são formas de o Facebook coletar e armazenar informações sobre não-membros, e também mecanismos “escusos” para que os usuários entreguem informações sobre seus conhecidos no mundo real.

Os dados recolhidos incluiriam nomes completos, telefones, informações sobre trabalho e até mesmo dados mais sensíveis – como orientação política, sexual e religiosa.

A queixa inicial, que motivou a investigação contra a rede social, surgiu no dia 18 de agosto. O IDC recebeu uma reclamação formal contra o Facebook Irlanda de um austríaco chamado Max Schrems, de 24 anos. O motivo de um morador da Áustria enviar uma queixa à entidade irlandesa é simples: os usuários do Facebook nos Estados Unidos e Canadá possuem “contrato” (termo que aceitam quando ingressam na rede) com a Facebook Inc, empresa com sede na Califórnia. Já aqueles residentes em qualquer outro país possuem uma ligação com o Facebook Irlanda.

Segundo informações da Cnet, em junho, Scherems estava viajando e assistiu a uma palestra do Facebook em uma Universidade na Califórnia. Ele decidiu solicitar seus dados à empresa e, para sua surpresa, recebeu um CD com 1200 páginas contendo seu histórico de três anos de atividades: todas as solicitações de amizade, bate papos completos e até cutucadas. O detalhe é que essas informações incluíam até mesmo material que ele havia deletado – como amigos “excluídos”.

Schrems decidiu registrar queixa com o IDC, o que levou a entidade a solicitar uma auditoria no Facebook. Segundo um representante disse à Fox News, a multa poderia chegar a US$137 mil.

O Facebook, no entanto, nega todas essas acusações. Em um comunicado enviado à CNet, um representante da empresa disse que essas alegações são falsas. Segundo ele, e-mail e o nome dos convidados ficam gravados para que o usuário seja avisado quando o contato entrar na rede social. Esta seria uma prática comum entre todos os serviços de convites.

O representante disse ainda que as pessoas podem deletar as mensagens de suas caixas de entrada e saída, mas que não é possível deletar mensagens já enviadas da caixa de entrada do receptor, ou apagar uma mensagem que você recebeu da caixa de saída de um terceiro (por isso conteúdos apagados por alguém podem continuar armazenados nos servidores da empresa). O Facebook disse que esclarecerá esta e quaisquer outras questões à entidade Irlandesa.

Fonte: Facebook é acusado de criar perfis fantasmas - Internet - Notícias - INFO Online:

'via Blog this'

quinta-feira, 22 de setembro de 2011

Anonymous nomeia 24 de setembro o "Dia da Vingança" contra os Estados Unidos e planeja ataques cibernéticos - Notícias - TechTudo

O Dia da Vingança. (Foto: Divulgação)

“Dia da Vingança. 24 de setembro, madrugada, em todas as cidades, todos os lugares. Nós não perdoamos. Nos espere”. Foi assim que o famoso grupo de atividade hacker Anonymous comunicou na manhã desta quinta-feira à imprensa uma série de ciberataques para o próximo sábado.
Os alvos principais já foram anunciados: Wall Street, bancos corruptos e o NYPD(Departamento de Polícia de Nova York). O plano do Anonymous - e, segundo eles, de “todas as pessoas que amam os Estados Unidos e lutam por liberdade”- é dar uma resposta à ação violenta dos policiais em um protesto pacífico contra a corrupção em Nova York no ano passado.

Na ocasião, muitos manifestantes utilizaram máscaras como aquelas criadas por Gary Fawlkes que ficaram famosas no filme "V de Vingança" e foram adotadas pelo Anonymous como um de seus principais símbolos. Por este motivo, os manifestantes foram presos por não terem o direito de fazer protestos no anonimato.

Além disso, segundo a Anonymous, muitas pessoas foram machucadas e sofreram com o abuso de autoridade dos policiais. Por isso, eles e outros grupos de atividades cibernéticas prometem se vingar com o que sabem fazer de melhor: hackear. O Dia da Vingança, como eles próprios o nomeiam, afetará dezenas de cidades nos Estados Unidos no próximo dia 24.

Fonte: http://www.techtudo.com.br/noticias/noticia/2011/09/anonymous-nomeia-24-de-setembro-o-dia-da-vinganca-contra-os-estados-unidos-e-planeja-ataques-ciberneticos.html

quarta-feira, 21 de setembro de 2011

Desprotetor de Links - Google Chrome


Esta extensão burla os famosos protetores de links (páginas que solicitam que o usuário se cadastre em um serviço pago, normalmente relacionado à celulares).

Basta um clique no ícone do Desprotetor de Links para ser redirecionado à página de download!

Para garantir a eficiência da extensão estou sempre procurando novos protetores de links e lançando atualizações da extensão. A cada atualização, maior a eficiência do extensão (você será notificado quando houver uma nova atualização).

Para visitar o site oficial, visite: www.desprotetordelinks.com
Para reportar um problema ou um protetor de links que o Desprotetor de Links não está funcionando, clique http://www.desprotetordelinks.com/reportar_problemas


terça-feira, 20 de setembro de 2011

Vírus brasileiro realiza transferência bancária sozinho e rouba 5 mil

A Linha Defensiva encontrou uma praga digital brasileira capaz de realizar, sozinha, uma Transferência Eletrônica Disponível (TED). Quando o usuário faz o login no Internet Banking, a praga se encarrega de realizar a transferência no valor R$ 5 mil para uma conta pré-programada no código do vírus.
Transferência TED (Foto: Reprodução)A conta que recebe o dinheiro está cadastrada no Bradesco em nome de alguém chamado Pedro Henrique – provavelmente um laranja. A Linha Defensiva comunicou o banco e cedeu uma cópia do programa malicioso, que ainda contém o número, agência e CPF da conta cadastrada. Até o momento, o banco não informou qualquer providência.
Esse tipo de ataque já era previsto por especialistas e códigos demonstrando o conceito já foram criados, mas é a primeira vez que um vírus verdadeiro o utiliza. A vantagem do vírus é dispensar o acesso à conta a partir do computador do criminoso, criando menos rastros do crime e dificultando a identificação da transferência maliciosa pelo próprio banco, que verifica anomalias – como uma transferência realizada a partir de um computador que nunca acessou a conta.
Os vírus nacionais normalmente roubam as informações para que os criminosos realizem a transferência depois – algo que essa praga consegue fazer diretamente.
A praga é executada através de um complemento malicioso instalado pelo vírus no Internet Explorer. Quando a vítima acessa a sua conta, esse código realiza o golpe. Caso a vítima não tenha os R$ 5 mil na conta, o vírus verifica o saldo e transfere o que estiver disponível.
O código parece ter também uma função para pagar boletos, mas o funcionamento desse recurso ainda não está claro.
Como quase todos os outros vírus brasileiros, a praga chega em uma fraude por e-mail. O vírus foi obtido em uma amostra cedida por um internauta à Linha Defensiva, por meio do sistema que recebe essas denúncias – o ARIS.
O BankerFix, ferramenta de remoção de vírus bancários distribuída pela Linha Defensiva, removerá a praga a partir da próxima atualização.
[ Atualizado 03/08 às 15h ] O Bradesco enviou nota à Linha Defensiva afirmando que a conta não existe.
Trata-se de um vírus já conhecido do mercado. Quanto as informações da Agência e conta corrente constante no arquivo não são do Bradesco.
Acreditamos tratar-se de conta fictícia para teste do desenvolvedor
O vírus foi capturado pela Linha Defensiva no dia 21 de julho. Embora outras pragas semelhantes possam já estar em circulação, é a primeira vez que um ataque desse tipo foi anunciado publicamente no Brasil.

Fonte: http://www.linhadefensiva.org/2011/08/virus-brasileiro-realiza-transferencia-bancaria-sozinho-e-rouba-5-mil/